Взлом редко выглядит как «сайт исчез». Чаще он тихий: в коде появляются скрытые ссылки, страницы отдают редиректы, трафик падает без причины. Позиции теряются не за день, а за недели, и восстановление занимает месяцы. Разбираем, где сайт уязвим, что входит в комплексную защиту и как вернуть позиции, если атака уже случилась. Если вам нужен системный подход к безопасности, посмотрите услуги веб-студии Сайтстрой.
Как взлом сайта обрушивает позиции
Взлом бьёт по позициям не напрямую, а через сигналы, которые видит поисковик. Условно их можно разделить на две группы: то, что замечает поисковая система, и то, что замечает пользователь. Первая группа бьёт по ранжированию, вторая — по поведенческим факторам и конверсии.
Со стороны поисковика сигналы такие. Скрытые ссылки и вредоносный код — хакеры вставляют ссылки на сомнительные ресурсы, и поисковик расценивает это как попытку манипулировать выдачей. Спам на сайте — страницы с запрещённым контентом исключаются из индекса, а вместе с ними может пострадать весь домен. Редиректы — страницы перенаправляют пользователей на сторонние сайты, и поисковик видит, что сайт не отвечает на запрос.
Со стороны пользователя сигналы другие. Заражение вирусами — браузеры показывают предупреждение, и люди просто не заходят. Подмена контента — вместо привычных страниц открывается что-то чужое, и доверие теряется мгновенно. Пятый сигнал — накопленная потеря доверия: если сайт долго заражён, поисковик может понизить его в целом, даже после очистки.
Разные типы сайтов уязвимы по-разному. Если у вас сайт на CMS вроде WordPress или Bitrix, начинайте с плагинов и обновлений: там чаще всего открыта дверь. Если сайт самописный, смотрите на файлы и права доступа: уязвимости чаще в коде и настройках сервера. Если сайт на конструкторе, основной риск — доступы и фишинг, а не код.

Взлом не всегда заметен сразу. Иногда сайт работает, страницы открываются, а поисковик уже видит скрытые ссылки и редиректы, и позиции медленно уходят вниз.
Что важно помнить. Чем дольше сайт заражён, тем глубже падение. Быстрое обнаружение и очистка возвращают позиции быстрее, чем запоздалая реакция через месяцы. По опыту студий, месяц заражения без реакции стоит примерно столько же трафика, сколько три месяца восстановления после очистки.
Где сайт уязвим чаще всего
Уязвимости концентрируются в нескольких местах, и именно там стоит начинать проверку. Если закрыть эти точки, большинство атак не пройдут. Если оставить — никакой файрвол не спасёт.
Плагины и CMS
Плагины — самая частая точка входа. Устаревший плагин с известной уязвимостью открывает дверь даже без действий с вашей стороны. Взломщики сканируют сайты на наличие устаревших версий и используют известные дыры. Регулярное обновление CMS и плагинов закрывает большую часть таких атак.
Отдельная проблема — пиратские темы и плагины «из складчины». В них часто встроены бэкдоры, и сайт заражается ещё до установки. Бесплатный плагин из ненадёжного источника может стоить дороже платного из официального каталога. Для тех, кто хочет проверить текущее состояние, полезен аудит сайта.
Доступы и пароли
Слабые пароли и одинаковые комбинации на разных сервисах — вторая по частоте причина взлома. Если пароль от админки совпадает с паролем от почты или соцсетей, утечка одного открывает доступ ко всему. Брутфорс (перебор паролей) работает именно на таких сайтах.
Двухфакторная аутентификация закрывает эту уязвимость почти полностью. Даже если пароль утёк, без второго фактора войти не получится. Это простая настройка, которая экономит недели восстановления. Для тех, кто хочет выстроить защиту системно, полезна техническая поддержка.
Хостинг и файлы
Уязвимости хостинга и права на файлы — третья точка. Если у сайта открыты права на запись там, где не нужно, взломщик может загрузить вредоносный файл и выполнить его. Если хостинг дешёвый и без изоляции, соседние сайты на сервере могут стать источником заражения.
Отдельно стоит следить за папками загрузок и временными файлами. Через них часто загружают шеллы — скрипты, которые дают удалённый доступ. Регулярная проверка файлов и ограничение прав закрывают эту дверь.
Что входит в комплексную защиту
Комплексная защита — это не один плагин и не один файрвол. Это несколько уровней, каждый из которых закрывает свою часть риска. Если выпадает один уровень, остальные работают хуже. Ниже — пять уровней, которые стоит закрыть.
- 1Доступы. Сильные уникальные пароли, двухфакторная аутентификация, ограничение попыток входа. Это первый барьер, и он закрывает самую частую причину взлома.
- 2CMS и плагины. Регулярное обновление, удаление неиспользуемых плагинов, установка только из официальных источников. Устаревший код — открытая дверь.
- 3Файлы и хостинг. Корректные права на файлы, запрет выполнения скриптов в папках загрузок, изоляция на хостинге. Это закрывает загрузку шеллов и вредоносных файлов.
- 4Мониторинг. Файрвол (WAF), антивирус для сайта, отслеживание изменений файлов, проверка на скрытые ссылки. Это раннее обнаружение, которое экономит недели.
- 5Бэкапы и восстановление. Регулярные копии вне хостинга и проверка восстановления. Это страховка, если атака всё же прошла.
Защита работает не тогда, когда стоит один мощный плагин. Она работает, когда закрыты все пять уровней, и каждый из них проверяется регулярно.
Сколько это стоит. Базовый набор — обновления, двухфакторная аутентификация, бэкапы вне хостинга — не требует бюджета, только времени. Платный файрвол и антивирус для сайта стоят в пределах нескольких тысяч рублей в год. Восстановление после взлома обходится в разы дороже: от нескольких недель простоя до потери позиций и переделки сайта.
Как восстановить позиции после взлома
Восстановление после взлома — это не только очистка, но и работа с поисковиком. Если просто удалить вредоносный код, позиции не вернутся автоматически: поисковику нужно время, чтобы переоценить сайт. Порядок действий важен.
Сначала — очистка. Удалите вредоносный код, скрытые ссылки, редиректы, шеллы и заражённые файлы. Если сайт на CMS, проверьте базу данных на наличие подозрительных записей. После очистки — смена всех паролей и ключей, потому что старые могли утечь.
Затем — уведомление поисковика. В Яндекс Вебмастере и Google Search Console есть раздел безопасности, где можно запросить перепроверку. Это ускоряет снятие предупреждений и возврат в индекс. После перепроверки — проверка индексации: убедитесь, что вредоносные страницы удалены, а нужные вернулись.
До восстановления
Вредоносный код, скрытые ссылки, предупреждения в браузере, падение позиций, потерянный трафик.
После восстановления
Чистый код, снятые предупреждения, возврат страниц в индекс, постепенный рост позиций.
Восстановление позиций занимает время. Обычно первые изменения видны через 2–4 недели после очистки и перепроверки, устойчивый результат — через 1–3 месяца. Если сайт был заражён долго, возврат может занять больше. Главное — не бросать сайт после очистки и следить за индексацией.
Пример из практики. Сайт клиента на WordPress заразился через устаревший плагин формы обратной связи. Трафик упал на 40% за три недели, но владелец заметил это только по звонкам: заявок стало вдвое меньше. После очистки, смены паролей и запроса перепроверки в Вебмастере первые страницы вернулись в индекс через 12 дней, устойчивый рост начался через 6 недель. Потери за месяц простоя оказались сопоставимы с годовой стоимостью нормальной защиты.
Что проверить на своём сайте сегодня
Проверку можно провести самостоятельно за час. Она не заменит комплексную защиту, но покажет, где сайт уязвим прямо сейчас. Начните с простых пунктов и двигайтесь к более сложным.
- Все плагины и CMS обновлены до актуальных версий
- Неиспользуемые плагины и темы удалены
- На админке стоит двухфакторная аутентификация
- Пароли уникальные и не совпадают с другими сервисами
- Права на файлы корректны, в папках загрузок запрещено выполнение скриптов
- Настроен файрвол или WAF
- Настроен мониторинг изменений файлов
- Есть регулярные бэкапы вне хостинга и проверено восстановление
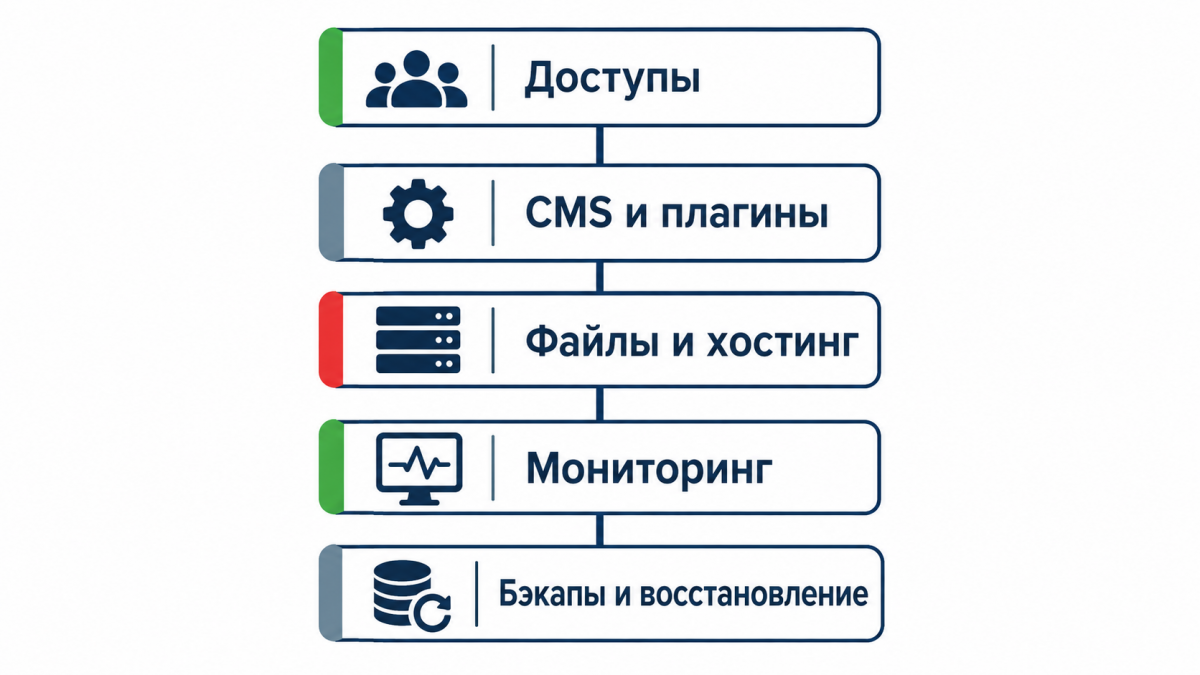
Комплексная защита не сводится к одному инструменту. Она складывается из доступов, обновлений, прав на файлы, мониторинга и бэкапов — и работает только тогда, когда закрыты все пять уровней. Начинать стоит с бесплатного: обновить плагины, включить двухфакторную аутентификацию, настроить копии вне хостинга. Это уже закрывает большинство типовых атак. Если сайт приносит деньги, дальше стоит добавить файрвол и мониторинг изменений файлов: они стоят в пределах нескольких тысяч рублей в год, а восстановление после взлома обходится в разы дороже. И главное — проверять защиту регулярно, а не один раз. Взлом тихий: он редко выглядит как «сайт исчез», чаще это медленное падение позиций, которое замечают через недели.
Частые вопросы про защиту сайта
01Можно ли защитить сайт одним плагином?
Нет. Один плагин закрывает один уровень, но не заменяет остальные. Плагин может фильтровать запросы, но не защитит от слабого пароля или устаревшей CMS. Комплексная защита — это несколько уровней, а не один инструмент.
02Как понять, что сайт взломали, если он работает?
По косвенным признакам: падение трафика без причины, появление странных страниц в индексе, предупреждения в браузере, письма от поисковика о вредоносном коде. Также помогают проверки на скрытые ссылки и изменения файлов. Если ничего не проверять, взлом можно не заметить месяцами.
03Снимут ли поисковики санкции после очистки?
Да, но не автоматически. Нужно очистить сайт, запросить перепроверку в Вебмастере и Search Console, дождаться снятия предупреждений. После этого позиции начинают восстанавливаться, но не мгновенно. Если сайт был заражён долго, возврат может занять месяцы.
04Нужен ли отдельный антивирус для сайта?
Антивирус для сайта полезен как часть мониторинга, но он не заменяет остальные уровни. Он находит вредоносный код, но не закрывает уязвимости. Лучше комбинировать антивирус с файрволом, обновлениями и контролем доступов.
05Что делать в первые часы после взлома?
Сначала сменить все пароли и ключи, затем сделать копию сайта для анализа, потом очистить вредоносный код и уведомить поисковики. Не удаляйте всё сразу: копия нужна, чтобы понять, как именно прошла атака и не осталось ли бэкдоров. После очистки запросите перепроверку в Вебмастере и Search Console.
06Как часто делать бэкапы для защиты от взлома?
Зависит от активности сайта. Если контент добавляется ежедневно, бэкап нужен ежедневно. Если сайт статичный, достаточно раза в неделю. Важно хранить копии вне хостинга и проверять восстановление: бэкап, который не проверяли, нельзя считать надёжным.
07Может ли взлом повлиять на рекламу?
Да. Рекламные системы блокируют сайты с вредоносным кодом и предупреждениями. Если сайт заражён, объявления могут не проходить модерацию или показываться с ограничениями. После очистки нужно запросить перепроверку и в рекламных системах.
08Сколько стоит защита сайта?
Базовый набор — обновления, двухфакторная аутентификация, бэкапы вне хостинга — не требует бюджета, только времени. Платный файрвол и антивирус для сайта стоят в пределах нескольких тысяч рублей в год. Восстановление после взлома обходится в разы дороже, поэтому защита окупается даже при минимальных вложениях.